This is default featured slide 1 title

International Institute Cyber Security Mexico provides training for all type of data security.

This is default featured slide 2 title

Webiprints is one of the world famoous company for data security provider in world wide at lowest price with 100% secure.

This is default featured slide 3 title

Webiprints offers Mobile application development services at affordable price and also Mobile Hacking Course. Just visit our website and fill up your query.

This is default featured slide 4 title

Grow your business with us! We offers Digital Marketing including services such as SEO, SMO and PPC.

This is default featured slide 5 title

Go to Blogger edit html and find these sentences.Now replace these sentences with your own descriptions.This theme is Bloggerized by Lasantha Bandara - Premiumbloggertemplates.com.

Monday, 14 May 2018

DEBES ACTUALIZAR 7-ZIP AHORA! VULNERABILIDAD CRITICA ENCONTRADA

Hace apenas un par de meses, un experto en seguridad informática, apodado LANDAVE o Dave, encontró una vulnerabilidad de seguridad en la utilidad 7-Zip.
Un grupo de profesionales de seguridad informática comento, que 7-Zip contiene una enorme variedad de herramientas de descompresión de archivos que algunos usuarios instalan como una de sus más importantes aplicaciones complementarias de Windows.
7-Zip
7z sabe cómo extraer datos de la mayoría de los demás formatos de archivo y no solo es compatible con su propia marca de archivos mega comprimidos.
Los archivos ZIP, archivos gzip y bzip2, archivos Unix tar y cpio, archivos CAI y MSI de Windows, archivos DMG de Macintosh, imágenes de CD (ISO) y más, sumado con una interfaz opcional de administración de archivos de dos paneles que es perfecta para la vieja escuela.
Los expertos en seguridad informática dicen que 7-Zip incluye soporte para archivos RAR, y es ahí donde está la vulnerabilidad, se cree que es heredada del código fuente abierta de la herramienta UnRAR.
7-Zip ya ha sido parcheado contra este error, CVE-2018-10115, ahora LANDAVE ha hecho públicos los detalles de su hallazgo, y lo que implicó averiguar qué tan grave podría ser esta vulnerabilidad.
Dave dijo, que el problema surgió de un conflicto común entre complejidad y seguridad. El profesional comento que el código UnRAR es muy complejo, admite variedades de diferente nivel y formato de compresión, esto incluye un tipo especial de sistema de compresión que enlaza archivos antes de comprimirlos, lo que con frecuencia exprime más bytes de los datos comprimidos que aplasta cada archivo de forma independiente.
En el formato de archivo RAR se incluye esta solid option ya que mejora la compresión al permitir coincidencias de cadenas repetidas incluso si están en archivos diferentes, en lugar de restringir los fragmentos de datos repetidos a un archivo. Cuando tiene varios archivos pequeños pero similares, por ejemplo, esto da como resultado que se encuentren muchas coincidencias de cadena más repetidas, y se aumenta la relación de compresión.
Lo que el profesional en seguridad informática encontró es que el código de descompresión UnRAR, tal como lo usa 7-Zip, no se configura de manera segura cuando comenzó a usarlo, lo que nos dice, que su software podría inocentemente llevar a una falla grave en el código RAR.
En otras palabras, algunas variables no inicializadas en el código UnRAR abrió la posibilidad de crear un archivo de almacenamiento trampa que engañaría al código UnRAR para que ejecute un código oculto en la parte de datos del archivo trampa.
Este código entra furtivamente ya que los datos se conocen como shellcode.
Estos errores que permiten la ejecución de Shellcode son conocidos como vulnerabilidades de ejecución remota de código (RCE), un actor malicioso puede usar un archivo, para ejecutar malware en su computadora, incluso si solo abre el archivo booby-atrapped y lo mira.
Dave también creó un exploit de prueba de concepto (PoC) que demostraba cómo crear un archivo RAR que era furtivo e inesperadamente inicia la aplicación Calculadora.
El investigador de seguridad informática comento, que si un PoC puede mostrar CALC.EXE sin avisar, podría modificarse para ejecutar cualquier comando, incluido el malware, de forma invisible para el usuario.
El objetivo de Dave de construir un exploit que funcionara se hizo más fácil porque las aplicaciones que se incluyen con 7-Zip habían sido creadas sin soporte para la distribución aleatoria del espacio de direcciones (ASLR).
Las herramientas 7-Zip siempre se cargaran en las mismas direcciones, mejorando los exploits porque los atacantes pueden predecir qué fragmentos prácticos de código ejecutable ya se cargarían, y dónde, comento el profesional en seguridad informática.
Ahora, en algunas buenas noticias, el creador de 7-Zip no solo parcho la vulnerabilidad de variable no inicializada (CVE-2018-10115) en el producto, sino que también para compilar la versión actualizada con ASLR habilitado. Estos cambios fueron lanzados hace una semana en 7-Zip versión 18.05.
El experto en seguridad informática nos da unas recomendaciones de que hacer:
Si eres usuario de 7-Zip, asegúrate de usar la última versión.
Si es un programador de Windows, no envíe ningún software que no sea compatible con ASLR. Usando Visual Studio, puede compilar con la opción / DYNAMICBASE.


Si es un programador, al crear objetos nuevos: inicialice los campos de datos con valores seguros y razonables.
Saturday, 12 May 2018

REALIZA ATAQUES DE FUERZA BRUTA A SSH, SMTP, FACEBOOK E INSTAGRAM- BRUT3K1T

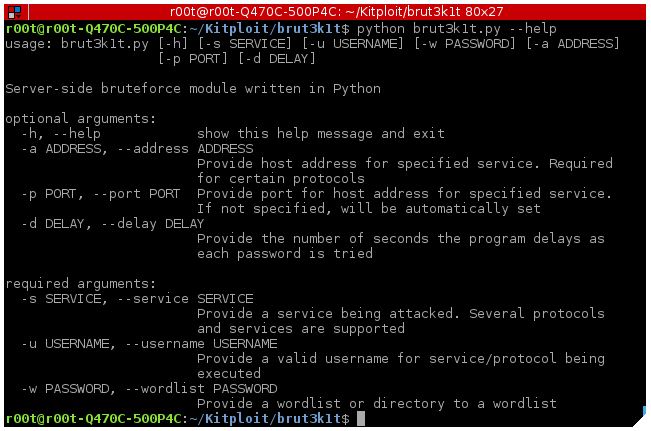
Como introducción, brut3k1t es un módulo bruteforce del lado del servidor que admite ataques de diccionario para diversos protocolos, comentan expertos en seguridad informática.
BRUTE3 1
Algunos de los protocolos actuales que están completos y son compatibles son:
  • ssh
  • ftp
  • smtp
  • XMPP
  • instagram
  • facebook
También existirán implementaciones de diferentes protocolos y servicios incluidos Twitter, Facebook e Instagram.
Los profesionales nos dicen, que la instalación es muy simple. brut3k1t requiere varias dependencias, el programa las instalará si no las tiene.
  • argparse – utilizado para analizar argumentos de línea de comando
  • paramiko: utilizado para trabajar con conexiones SSH y autenticación
  • ftplib: utilizado para trabajar con conexiones FTP y autenticación
  • smtplib: utilizado para trabajar con conexiones SMTP (correo electrónico) y autenticación
  • fbchat – utilizado para conectarse con Facebook
  • selenio: utilizado para raspar la red, que se usa con Instagram (y más tarde con Twitter)
  • xmppy : utilizado para conexiones XMPP .
La descarga es simple. git clone https://github.com/ex0dus-0x/brut3k1t
Cambiar al directorio:
cd / path / to / brut3k1t
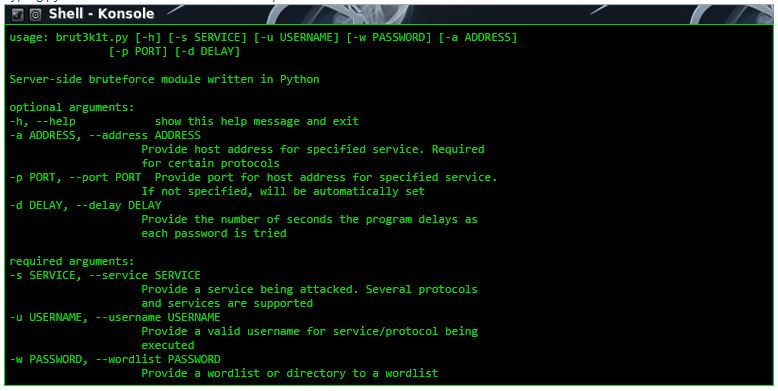
Hablaremos sobre el uso. Utilizar brut3k1t es más complicado que simplemente ejecutar un archivo de Python, comentan profesionales en seguridad informática. Al escribir python brut3k1t -h muestra el menú de ayuda.
BRUTE3 2
Los investigadores, nos dan algunos ejemplos de su uso, Craqueo del servidor SSH ejecutándose en 192.168.1.3 usando root y wordlist.txt como una lista de palabras.
python brut3k1t.py -s ssh -a 192.168.1.3 -u root -w wordlist.txt
Se establecerá automáticamente el puerto en 22, en caso de ser diferente, especifique con -p indicador.
Cracking email test@gmail.com con wordlist.txt en el puerto 25 con un retraso de 3 segundos. Para el correo electrónico, los expertos dicen que se debe usar la dirección del servidor SMTP. Como ejemplo, Gmail = smtp.gmail.com. Puedes investigar esto con Google.
python brut3k1t.py -s smtp -a smtp.gmail.com -u test@gmail.com -w word list.txt -p 25 -d 3
Cracking XMPP test@creep.im con wordlist.txt en el puerto 5222. XMPP es similar a SMTP, deberá proporcionar la dirección del servidor XMPP, creep.im.
python brut3k1t.py -s xmpp -a creep.im -u test -w wordlist.txt
Cracking Facebook es mas complicado, requerirá la ID de usuario objetivo, no el nombre de usuario.
python brut3k1t.py -s facebook -u 1234567890 -w wordlist.txt
Craqueo de Instagram con prueba de nombre de usuario con wordlist.txt y demora de 5 segundos
python brut3k1t.py -s instagram -u test -w wordlist.txt -d 5
Aquí dejaremos algunas notas para tomar en cuenta. Use este artículo para propósito educativo, así como para el código de aprendizaje y las prácticas orientadas a la seguridad.
En el caso donde no se proporciona el indicador de puerto -p, se usará el puerto predeterminado para ese servicio. No es necesario proporcionarlo para Facebook e Instagram, comenta el investigador de seguridad informática.
A falta de el indicador de retraso -d, el retraso predeterminado en segundos será 1.
Expertos dicen que use la dirección del servidor SMTP y la dirección del servidor XMPP para la dirección -a, para SMTP y XMPP, respectivamente.
Algunos protocolos no se basan en el puerto predeterminado. Un servidor FTP puede no estar en el puerto 21.

Wednesday, 9 May 2018

MONITOREA CUALQUIER SERVIDOR CON ESTA HERRAMIENTA: YAMOT

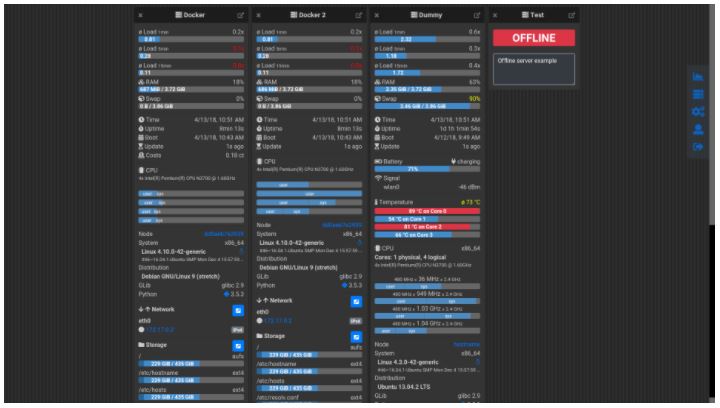
Un experto nos explica que yamot es una herramienta de monitoreo de servidores basada en la web creada para entornos pequeños con solo unos pocos servidores. El profesional de seguridad informática también comentó que la herramienta requiere un mínimo de recursos, lo que permite la ejecución en casi todas las máquinas, incluso en las más antiguas. El yamot (Yet Another MOnitoring Tool) funciona mejor con Linux o BSD, ya que Windows no forma parte del alcance del servidor.
yamot 1
Los investigadores dijeron que podría usarlo, por ejemplo, para controlar sus servidores Raspberry Pi que se ejecutan en casa. Solo requiere unos pocos pasos de configuración y luego muestra los datos de medición del servidor más relevantes en su navegador:
  • Carga del sistema
  • Uso de memoria
  • Uptime / Boot Time
  • Costos (calculados)
  • Batería (por ejemplo, para controlar un dispositivo móvil)
  • Fuerza de la señal WiFi
  • Temperaturas
  • Procesador (núcleos, velocidad, usos, etc.)
  • Sistema (Distro, Versión, Arquitectura, etc.)
  • Servicios de red (puertos de escucha abiertos)
  • Dispositivos de red y direcciones
  • Interfaces de red IO (bytes enviados / recibidos)
  • Uso del almacenamiento en disco (espacio usado y total)
  • Dispositivo de disco IO (bytes leídos / escritos)
  • Usuarios conectados (nombre, fecha de inicio de sesión, etc.)
Toda esta información se muestra en tiempo real en una página para ofrecer una visión general sin complicaciones. Si busca algo grande, rico en funciones y escalable, esta no es su herramienta. Para una solución de negocios, los expertos recomiendan Nagios.
La arquitectura está dividida en tres partes:
Componente del servidor
Este componente debe ejecutarse en el sistema del servidor que desea supervisar. Básicamente es un servidor web simple. Por razones de seguridad, tiene acceso de solo lectura al sistema. La autenticación se realiza a través de HTTP Basic Auth, el profesional de seguridad informática recomienda NO utilizarlo en redes que no sean de confianza.
El componente del servidor proporciona solo datos en tiempo real. No hay tareas de fondo cíclico u otras cosas en ejecución que ocupen el procesador / memoria / disco. Si no accede al servidor, no necesitará casi ningún recurso. El servidor está construido con Python3, que necesita ser instalado. El puerto del servidor predeterminado es 9393.
Componente del controlador
Un servidor necesita tener el rol adicional del controlador. El controlador también es solo un servidor web que proporciona una REST-API para administrar la aplicación.
Para este componente, la autenticación también se realiza a través de HTTP Basic Auth, por lo que NO se debe utilizar en redes que no sean de confianza. El controlador está construido con node.js y express.js. Si no los tiene instalados, también puede usar Docker-Image llamada prod. El puerto predeterminado del controlador es 8080.
Componente del cliente
Finalmente, el cliente representa la página web y recibe el servicio del Controlador, en el puerto 8080. El cliente está construido con Angular, algunos Bootstrap CSS y un subconjunto de FontAwesome Icons. Un ciclo de actualización para mostrar datos nuevos, cada 3 segundos por valor predeterminado, genera la solicitud de todos los servidores para obtener actualizaciones de los datos medidos.
yamot 2
Empezando
Antes de la instalación: pruébelo en la ventana acoplable, hay varias imágenes acoplables disponibles. Solo prueba la imagen de demostración para obtener una primera impresión.
yamot 3
Docker
Hay tres imágenes acoplables que siguen varios propósitos. Todas las imágenes deben construirse a partir del archivo docker correspondiente. Solo use los guiones de shell adicionales.
Build: Transpila el código del cliente y del controlador en la carpeta dist en un entorno coherente, no es necesario construir el servidor
Prod: Contiene el controlador y el cliente para un uso productivo, solo agrega el contenedor a la infraestructura de tu docker
Demo: Contiene todos los componentes para mostrar cómo se supone que la aplicación funciona
URL: http: // localhost: 8080 /
Credenciales de acceso:
Nombre de usuario: yamot
Contraseña: test123


El experto en seguridad informática dijo que el contenedor de docker se mide y también un servidor ficticio produce datos aleatorios. Todos los cambios se revertirán en el siguiente inicio del contenedor, por lo que puede probarlo fácilmente.

Saturday, 5 May 2018

APT28 HACKEA LOJACK SOFTWARE Y LOS ANTIVIRUS NO PUEDEN DETECTARLO

Recientemente investigadores encontraron versiones corruptas del software legítimo LoJack que parece haber sido modificado a escondidas para permitir hackers dentro de las empresas que usan el servicio.
Expertos en seguridad informática comentaron que los dominios encontrados dentro de las instancias infectadas de LoJack han estado vinculados previamente a otras operaciones llevadas a cabo por APT28, un grupo de ciberespionaje con sede en Rusia, vinculado a la inteligencia militar de la compañía.
lojack
El grupo APT28 parece haber estado difundiendo instancias LoJack contaminadas. El software LoJack, es una aplicación que las empresas o los usuarios instalan en sus dispositivos que funciona como un faro y permite a los propietarios rastrear y localizar dispositivos en caso de robo.
Los profesionales en seguridad informática de Arbor Networks dijeron haber encontraron aplicaciones LoJack que contenían una pequeña modificación en el binario de la aplicación apuntando al agente LoJack a un servidor de comando y control deshonesto (C & C).
Esto nos dice que en lugar de informar al servidor LoJack central, los agentes de LoJack informaron y recibieron instrucciones de los dominios bajo el control de APT28.
Los investigadores también comentaron que no pudieron encontrar ninguna evidencia de que APT28 usara LoJack para entrar en los sistemas de las víctimas y robar datos, aunque no descarta que esto ya haya ocurrido.
Por la forma en que se construye el agente LoJack, son los troyanos de puerta trasera perfectos, los atacantes tienen acceso a una pieza de software que viene con un potente sistema de persistencia incorporado que permite a LoJack sobrevivir a reemplazos de disco duro y al sistema operativo (SO) de imágenes, también tiene la capacidad de ejecutar cualquier código en el sistema del objetivo, con los mayores privilegios posibles.
Esta característica permite a APT28 descargar otro malware, buscar datos confidenciales, filtrar datos robados a servidores remotos, borrar registros de cualquier artefacto de intrusión e incluso borrar o dañar dispositivos infectados.
Profesionales dijeron que ya que la modificación de los binarios LoJack viciados es extremadamente pequeña, hecha a un archivo de configuración, la mayoría de los escáneres antivirus no distinguen estas versiones contaminadas como maliciosas.
“Con una baja detección AV, el atacante tiene un ejecutable oculto a la vista, un agente doble”, explicaron los expertos en seguridad informática de Arbour en un informe. “El atacante solo necesita pararse en un servidor C2 deshonesto que simula los protocolos de comunicación de LoJack”.
Las versiones de LoJack contaminadas probablemente sean distribuidas a través de spear-phishing. Los investigadores aun no han podido identificar cómo APT28 distribuyó estos binarios LoJack contaminados a los objetivos, pero creen que los hackers usaron correos electrónicos de spear phishing para engañar a las víctimas y así instalar las versiones maliciosas de LoJack en sus sistemas.


Los investigadores creen que APT28 podría haberse inspirado en una charla de Black Hat de 2014, cuando los profesionales exploraron la idea de utilizar el software LoJack como una puerta trasera extremadamente modular y persistente.

Tuesday, 1 May 2018

HACKEAR CUALQUIER RED INALÁMBRICA USANDO UNA HERRAMIENTA PODEROSA: HIJACKER

Para comenzar, los expertos nos explican que Hijacker es una interfaz gráfica de usuario para las herramientas de prueba de penetración Aircrack-ng, Airodump-ng, MDK3 y Reaver. Esta aplicación ofrece una interfaz de usuario simple y fácil para usar las herramientas sin escribir comandos en una consola y copiar y pegar direcciones MAC.
Los profesionales en seguridad informática comentan que esta aplicación requiere un dispositivo Android ARM con un adaptador inalámbrico interno que admita el modo de monitor. Algunos dispositivos Android lo pueden hacer, pero ninguno de ellos de forma nativa. Esto significa que necesitará un firmware personalizado. Un dispositivo que use el conjunto de chips BCM4339 (MSM8974, como Nexus 5, Xperia Z1 / Z2, LG G2, LG G Flex, Samsung Galaxy Note 3) funcionará con Nexmon. También los dispositivos que usan BCM4330 pueden usar bcmon.
Una alternativa que dan los expertos es usar un adaptador externo que admita el modo de monitor en Android con un cable OTG.
Las herramientas necesarias están incluidas para los dispositivos armv7l y aarch64 a partir de la versión 1.1. El controlador Nexmon y la utilidad de administración para BCM4339 y BCM4358 están incluidos.
Los investigadores de seguridad informática dicen que el acceso raíz también es necesario, ya que estas herramientas necesitan una raíz para funcionar.
Características
Recopilación de información
  • Vea una lista de puntos de acceso y estaciones (clientes) a su alrededor incluso los ocultos
  • Ver la actividad de una red específica midiendo beacons y paquetes de datos, y sus clientes
  • Estadísticas sobre puntos de acceso y estaciones
  • Consulte al fabricante de un dispositivo desde la base de datos OUI
  • Vea la potencia de señal de los dispositivos y filtre los que están más cerca de usted
  • Guarde los paquetes capturados en el archivo .cap
Ataques
  • Desautenticar a todos los clientes de una red, ya sea para cada uno de ellos o sin un objetivo específico
  • Desautenticar a un cliente específico de la red a la que está conectado
  • MDK3 Beacon Flooding con opciones personalizadas y lista SSID
  • DoS de Autenticación MDK3 para una red específica o para cada AP cercano
  • Capture un apretón de manos WPA o junte IV para romper una red WEP
  • Reaver WPS cracking
Otro
  • Deje la aplicación ejecutándose en segundo plano, opcionalmente con una notificación
  • Copie comandos o direcciones MAC al portapapeles
  • Incluye las herramientas necesarias, sin necesidad de instalación manual
  • Incluye el controlador Nexmon, biblioteca requerida y utilidad de administración para dispositivos BCM4339 y BCM4358
  • Establecer comandos para habilitar y deshabilitar el modo de monitor automáticamente
  • Agrietar archivos .cap con una lista de palabras personalizada
  • Cree acciones personalizadas y ejecútelas fácilmente en un punto de acceso o cliente
  • Ordenar y filtrar puntos de acceso y estaciones con muchos parámetros
  • Exportar toda la información recopilada a un archivo
  • Agregue un alias persistente a un dispositivo para una identificación más fácil
interfaz de usuario
Para la instalación, los expertos comentan que debe asegurarse de que:
  • estás en Android 5+
  • está rooteado, se requiere SuperSU, si está en CM / LineageOS instale SuperSU
  • usted tiene un firmware para admitir el modo monitor en su interfaz inalámbrica
Siempre que ejecuta Hijacker por primera vez, se le preguntará si desea instalar el firmware de Nexmon o ir a la pantalla de inicio. Si ha instalado su firmware o utiliza un adaptador externo, puede ir a la pantalla de inicio. De lo contrario, y si su dispositivo es compatible, haga clic en ‘Instalar Nexmon’ y luego ‘Instalar’. Enseguida, aterrizarás en la pantalla de inicio y se iniciará el airodump. Los profesionales de seguridad informática dicen que debes asegúrate de haber habilitado tu WiFi y está en modo monitor.
También es importante saber que en algunos dispositivos, cambiar los archivos en / system podría desencadenar una función de seguridad de Android y la partición de tu sistema se restaurará cuando reinicies el sistema.
Para la solución de problemas. Esta aplicación está diseñada y probada para dispositivos ARM. Todos los binarios incluidos están compilados para esa arquitectura y no funcionarán en ninguna otra cosa. Puede verificar si su dispositivo es compatible en Configuración: si tiene la opción de instalar Nexmon, entonces está en la arquitectura correcta, de lo contrario tendrá que instalar todas las herramientas manualmente (busybox, aircrack-ng suite, mdk3, reaver, herramientas inalámbricas, biblioteca libfakeioctl.so) en un directorio accesible PATH y establecer la opción ‘Prefijo’ para las herramientas para pre cargar la biblioteca que necesitan: LD_PRELOAD = / ruta / a / libfakeioctl.so.
En configuración, encontrara una opción para probar las herramientas. Si algo falla, puede hacer clic en ‘Copiar comando de prueba’ y seleccionar la herramienta que falla. Esto copiará un comando de prueba en su portapapeles, que puede ejecutar manualmente en un shell raíz y ver qué está mal. EN el caso donde todas las pruebas pasan y aún tienes un problema, no dudes en abrir un problema aquí para solucionarlo, o utiliza la opción “Enviar comentarios” en la configuración de la aplicación.
Si la aplicación llegara a fallar, se iniciará una nueva actividad que generará un informe de errores en su almacenamiento externo y le dará la opción de enviarlo por correo electrónico. El informe se muestra en la actividad para que pueda ver exactamente lo que se enviará, comentan investigadores de seguridad informática.


Tenga en cuenta que Hijacker es solo una GUI para estas herramientas. La forma en que ejecuta las herramientas es bastante simple, y si todas las pruebas pasan y usted está en modo monitor, debería obtener los resultados que desea. Los profesionales de seguridad informática nos dicen que también tenga en cuenta que estas son herramientas de auditoría. Esto significa que se utilizan para probar la integridad de su red, por lo que existe la posibilidad de que los ataques no funcionen en su red. Esto no es culpa de la aplicación, en realidad es algo de lo que estar contento.

Friday, 27 April 2018

ATAQUE DE TRUSTJACKING PERMITE HACKERS PARA HACKEAR DISPOSITIVOS IOS

Los profesionales de Symantec han encontrado un error que, de explotarse, permitiría a los atacantes poner en peligro los dispositivos iOS sin que el propietario lo sepa.
El último ataque iOS apodado como “Trustjacking” por los investigadores de seguridad informática, explota una vulnerabilidad en iTunes Wi-Fi Sync, una característica que permite que los dispositivos iOS se sincronicen con iTunes sin tener que conectar físicamente el dispositivo iOS a la computadora. Esta característica se puede habilitar conectando físicamente un iPhone / iPad a una computadora una vez con un cable, especificando que el dispositivo iOS puede confiar en la computadora de ahora en adelante, y luego habilite iTunes Wi-Fi Sync desde la PC. Una vez que se establece una conexión confiable de Wi-Fi Sync, el hacker que tiene acceso a la computadora del usuario puede espiar secretamente en el dispositivo iOS o grabar y controlar cualquier tipo de actividades de forma remota, siempre y cuando ambos estén bajo la misma red local.
trustjacking
“Esto permite a la computadora acceder a las fotos en el dispositivo, realizar una copia de seguridad, instalar aplicaciones y mucho más, sin requerir otra confirmación por parte del usuario y sin ninguna indicación notable. Además, esto permite activar la función “sincronización Wi-Fi de iTunes”, que permite continuar este tipo de comunicación con el dispositivo incluso después de que se haya desconectado de la computadora, siempre que la computadora y el dispositivo iOS estén conectados a la misma red Es interesante observar que habilitar la “sincronización Wi-Fi de iTunes” no requiere la aprobación de la víctima y se puede llevar a cabo puramente desde el lado de la computadora “, escribió en el informe Roy Iarchy, jefe de investigación de Modern OS Security.
Trustjacking es “extremadamente impactante”, dijo Adi Sahabani, vicepresidente sénior de seguridad moderna del sistema operativo en Symantec, quien reveló los hallazgos en RSAC 2018 el miércoles pasado junto con su colega Iarchy.
El informe indica que una vez que la computadora maliciosa está autorizada, no hay otro medio que impida el acceso continuo al dispositivo. Además, el experto en seguridad informática dijo que los usuarios no reciben ningún mensaje ni notificación de que al autorizar la computadora, permiten el acceso a su dispositivo incluso después de desconectar el cable USB. Muchos usuarios suponen que su dispositivo ya no está expuesto una vez que desconectan el cable USB.
“Incluso si el dispositivo solo está conectado durante un período de tiempo muy corto, es suficiente para que un atacante ejecute los pasos necesarios para mantener la visibilidad de todas las acciones realizadas en el dispositivo después de desconectarlo”, escribió Iarchy.
Los profesionales revelaron la vulnerabilidad a Apple, que intentó abordar el problema agregando una capa adicional de protección en iOS 11. La nueva capa de protección requiere que el usuario de iOS ingrese su contraseña cuando confía en una computadora. Sin embargo, los investigadores en seguridad informática creen que tales medidas son inadecuadas.
“Todavía se le dice al usuario que esta autorización solo es relevante mientras el dispositivo está conectado a la computadora, haciéndole creer que desconectar su dispositivo garantiza que nadie puede acceder a sus datos privados”, escribe Iarchy en la publicación del blog. “Si bien apreciamos la mitigación que ha tomado Apple, nos gustaría destacar que no aborda el Trustjacking de una manera holística. Una vez que el usuario ha elegido confiar en la computadora comprometida, el resto del exploit continúa funcionando “, agregó Iarchy.
Los analistas de seguridad informática también sugieren a los usuarios que habiliten copias de seguridad encriptadas en iTunes y que seleccionen una contraseña segura para proteger sus dispositivos.


Los usuarios también pueden ir a Configuración> General> Restablecer> Restablecer ubicación y privacidad, y volver a autorizar todas las computadoras conectadas previamente la próxima vez cuando conecten su dispositivo iOS a cada dispositivo.

Wednesday, 25 April 2018

POWERSHELL, CÓMO AUTOMATIZAR UNA AUDITORÍA DE ACTIVE DIRECTORY

Un grupo de profesionales de la seguridad informática que realiza auditorías de directorios activos recientemente, notó que se repiten una y otra vez.
Por lo tanto, los expertos decidieron escribir la mayor cantidad posible de esto en un script de PowerShell para facilitarles la vida. Los expertos eligieron PowerShell porque no quieren dejar un exe en una caja remota.
Este script no hace todo, todavía hay cosas para agregar.
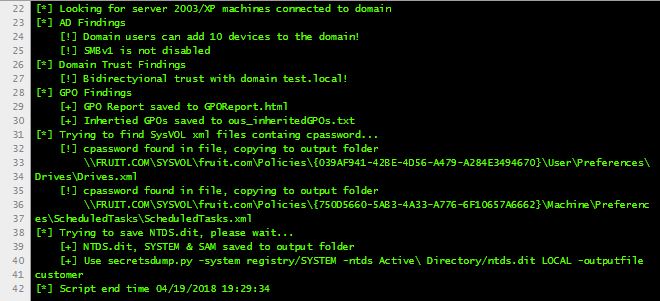
Actualmente hace lo siguiente:
  • Resultados de la política de contraseñas
  • Buscando cuentas que no caducan
  • Buscando cuentas inactivas / deshabilitadas
  • Buscando máquinas del servidor 2003 / XP conectadas al dominio
  • Hallazgos AD
  • Resultados de la confianza del dominio
  • Resultados de GPO
  • Intentando encontrar archivos SysVOL xml que contengan cpassword
  • Intentando salvar NTDS.dit
active dir 1active dir 2


Los expertos en seguridad informática comparten el enlace al código: github.com/phillips321/adaudit