


Wednesday, 25 September 2019
PASOS PARA RECLAMAR COMPENSACIÓN POR BRECHA DE DATOS EN YAHOO; TODOS PUEDEN RECLAMAR DINERO
CONTENIDO ORIGINAL: https://noticiasseguridad.com/seguridad-informatica/pasos-para-reclamar-compensacion-por-brecha-de-datos-en-yahoo-todos-pueden-reclamar-dinero/
Acorde a especialistas en protección de datos, Yahoo está por cerrar un acuerdo por 117.5 millones de dólares para terminar con la demanda colectiva en su contra debido a una serie de violaciones de seguridad que afectaron a los usuarios de la compañía entre 2012 y 2016. Si usted operaba una cuenta de Yahoo durante ese periodo, es probable que sea elegible para recibir 100 dólares o servicios de monitoreo de crédito gratuitos.
Por años, los hackers pudieron acceder a las cuentas de Yahoo de millones de usuarios, aunque no podían extraer datos. La demanda colectiva fue presentada y finalmente Yahoo ha alcanzado un acuerdo satisfactorio para las partes involucradas.
Durante los seis años que la brecha permaneció activa, diversos hackers realizaron algunas intrusiones en los sistemas de la compañía. Por ejemplo, en 2012 dos hackers accedieron a los sistemas internos de Yahoo, aunque no tomaron nada. Un año después, otro grupo de hackers se infiltró en las bases de datos de la compañía, accediendo a los registros de todas las cuentas de Yahoo (cerca de 3 mil millones de cuentas), mencionan los expertos en protección de datos.
Ahora, la compañía ha anunciado el acuerdo que, al igual que en incidente similares, ofrece a las partes afectadas algunas opciones para compensar los inconvenientes. Yahoo está ofreciendo dos años de monitoreo de crédito gratuito a todos los usuarios afectados. En caso de que esta oferta no resulte convincente, la compañía está ofreciendo una compensación de 100 dólares a los usuarios afectados, siempre y cuando se registren en alguno de los servicios de monitoreo de crédito gratuito disponibles en línea, como el popular Credit Karma.
Todo suena demasiado bien para ser cierto, así que es necesario hacer una aclaración. La cifra del acuerdo es de 117.5MDD, de manera que entre más personas escojan recibir dinero, menor será la cantidad que recibirán. Acorde a los especialistas en protección de datos, algo similar ocurrió en el acuerdo de la brecha de datos en Equifax, cuando los afectados terminaron recibiendo mucho menos dinero del esperado debido a la alta demanda. Por lo tanto, la Comisión Federal de Comercio (FTC) ha recomendado a los usuarios afectados optar por los servicios de monitoreo gratuito.
¿Cómo reclamar el beneficio?
Cualquiera ciudadano de E.U. o de Israel que haya administrado una cuenta de Yahoo entre 2012 y 2016 puede solicitar la compensación. Para presentar la solicitud, los usuarios deben visitar el sitio web que la compañía ha puesto en línea para este propósito y completar el formulario adecuado para su caso. En la mayoría de los casos, los usuarios deben completar el formulario para titulares de cuenta.
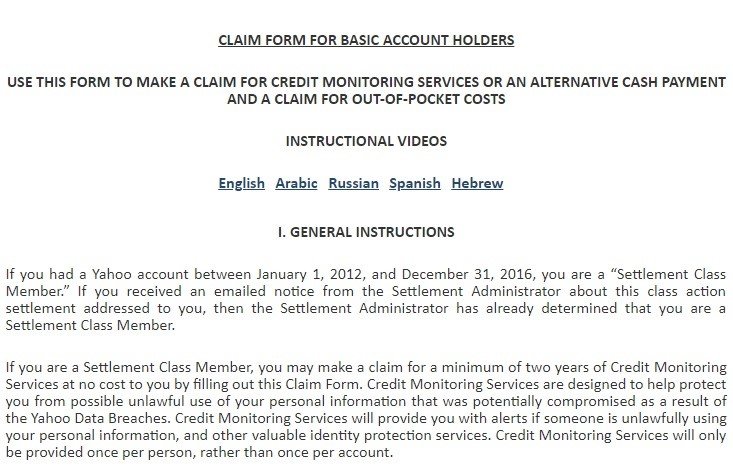
En casos muy específicos los usuarios podrían solicitar una compensación de hasta 25 mil dólares por pérdidas de tiempo y dinero derivada de las intrusiones, aunque deberán respaldar sus reclamos con documentación y otras evidencias. Las compañías que contrataron el servicio de Yahoo Mail Premium también podrán recibir compensaciones adicionales, señalan especialistas en protección de datos del Instituto Internacional de Seguridad Cibernética (IICS). Yahoo recibirá solicitudes hasta el 20 de julio de 2020.
MASSACHUSETTS PAGARÁ 400 MIL DÓLARES A HACKERS POR ATAQUE DE RANSOMWARE
CONTENIDO ORIGINAL: https://noticiasseguridad.com/malware-virus/massachusetts-pagara-400-mil-dolares-a-hackers-por-ataque-de-ransomware/
La ciudad de New Bedford, en Massachusetts, ha sido víctima de un severo ataque de ransomware. Acorde a especialistas en seguridad de aplicaciones web, los atacantes han exigido un rescate de 5.3 millones de dólares a cambio de restablecer el acceso a los archivos infectados por el malware de cifrado.
El incidente ocurrió hace aproximadamente dos meses, aunque la infección fue revelada al público hasta el pasado 4 de septiembre, cuando Jon Mitchell, alcalde de New Bedford, anunció el incidente durante una conferencia de prensa.
Según las declaraciones del alcalde, el malware llegó a las redes de TI de la ciudad en algún momento entre el 4 y 5 de julio. Los hackers comprometieron las redes del gobierno e instalaron la variante de ransomware conocida como Ryuk, ampliamente utilizada con fines de extorsión, comentan los expertos en seguridad de aplicaciones web.
El ransomware logró extenderse por toda la red gubernamental de la ciudad de New Bedford, encriptando los datos almacenados en más de 150 estaciones de trabajo, casi el 5% del total de computadoras de la ciudad. Por ahora, cientos de funcionarios públicos tienen problemas para acceder a algunos de los sistemas del gobierno de New Bedford, aunque el ataque no logró extenderse a toda la red.
Los equipos de seguridad de aplicaciones web de la ciudad afirman que, debido a que el ataque ocurrió por la noche, muchos de los sistemas se encontraban cerrados, por lo que el impacto fue moderado. La infección fue detectada al comienzo de la jornada laboral siguiente; después de concluir que se trataba de un ataque de ransomware, se desconectaron las computadoras infectadas del resto de la red para mitigar el alcance de la infección.
Además, el alcalde informó que el equipo de TI de la ciudad fue contactado por el hacker responsable del ataque, exigiendo una cantidad cercana a los 5.3 millones de dólares, mismos que debían ser pagados a través de una transferencia de Bitcoin.
El gobierno de New Bedford realizó una contraoferta de alrededor de 400 mil dólares, que los hackers rechazaron. Al no poder negociar con los atacantes, los equipos de TI decidieron restablecer la información perdida a partir de algunas copias de seguridad, lo que tomará algo de tiempo. Si bien el alcalde señala que la ciudad no podría cubrir una cifra tan elevada, también menciona que sus equipos de TI decidieron mantener las comunicaciones con los hackers con el fin de ganar tiempo para implementar algunas medidas y prevenir posibles ataques en el futuro. La ciudad tuvo que reconstruir casi por completo su red de servidor, además de restaurar algunas aplicaciones web y reemplazar los dispositivos infectados.
Múltiples ataques de ransomware en diversos estados de E.U. han sido reportados recientemente. Hace algunas semanas, expertos en seguridad de aplicaciones web del Instituto Internacional de Seguridad Cibernética (IICS) reportaron algunos incidentes similares en distintas ciudades de Florida; en la mayoría de los casos, las víctimas tuvieron que pagar rescates de alrededor de 500 mil dólares. Por otra parte, estados como Nueva York y Louisiana también han reportado severas infecciones con malware de cifrado capaz de paralizar las actividades en oficinas gubernamentales y servicios públicos.
HACKEAN CÓDIGO FUENTE Y CREDENCIALES DE ACCESO DE SCOTIABANK. USUARIOS DEBEN CONTACTAR AL BANCO PARA ASEGURAR SUS ACTIVOS
CONTENIDO ORIGINAL: https://noticiasseguridad.com/hacking-incidentes/hackean-codigo-fuente-y-credenciales-de-acceso-de-scotiabank-usuarios-deben-contactar-al-banco-para-asegurar-sus-activos/
Un severo incidente ha sido confirmado por especialistas en auditorías de sistemas. Scotiabank ha filtrado por error parte de su código fuente interno, así como credenciales de inicio de sesión confidenciales para sus sistemas back-end.
Los equipos de seguridad del banco han pasado las últimas doce horas eliminando repositorios en GitHub que almacenaban la información confidencial, los cuales se encontraban al alcance de cualquier usuario. Entre la información expuesta destacan planos de software, claves de acceso a sistemas cambiarios, códigos de la app móvil del banco y credenciales de inicio de sesión a bases de datos.
El especialista en auditorías de sistemas Jason Coulls fue el encargado de esparcir la voz sobre la información expuesta, afirmando que algunos de los repositorios llevaban meses filtrando información. El experto notificó a Scotiabank y a GitHub, además de alertar a las compañías procesadoras de tarjetas de pago y a la plataforma The Register: “Los repositorios contienen una base de datos SQL Server con tasas de cambio de divisas (FX), lo que expone este sistema a la modificación, comprometiendo la integridad del banco”, mencionó el experto. Lo más probable es que los repositorios ya hayan sido completamente asegurados o eliminados para este momento.
Los repositorios expuestos también almacenaban el código fuente para la integración de los sistemas de Scotiabank a servicios de pago como Samsung y Google Pay, así como algunas compañías de tarjetas de crédito, como Visa y Mastercard.
Al respecto, un portavoz de Scotiabank asegura que la compañía ya se encuentra investigando las posibles causas del incidente, aunque por el momento no le es posible compartir detalles adicionales.
En caso de que algún actor de amenazas pudiera haber accedido al contenido de estos repositorios, tanto los sistemas de Scotiabank como sus más de 25 millones de clientes podrían encontrarse expuestos a una gran variedad de ataques.
Esta no es la primera ocasión en la que los expertos en auditorías de sistemas descubren fallas de seguridad de Scotiabank; hace un par de años se descubrió que la unidad digital del banco utilizaba un código que nadie había analizado o auditado, además de que utilizaban certificados de seguridad vencidos. “Esta es una falla de seguridad básica, sin embargo no me sorprende, pues encuentro filtraciones de información de Scotiabank con demasiada frecuencia”, afirma Coulls.
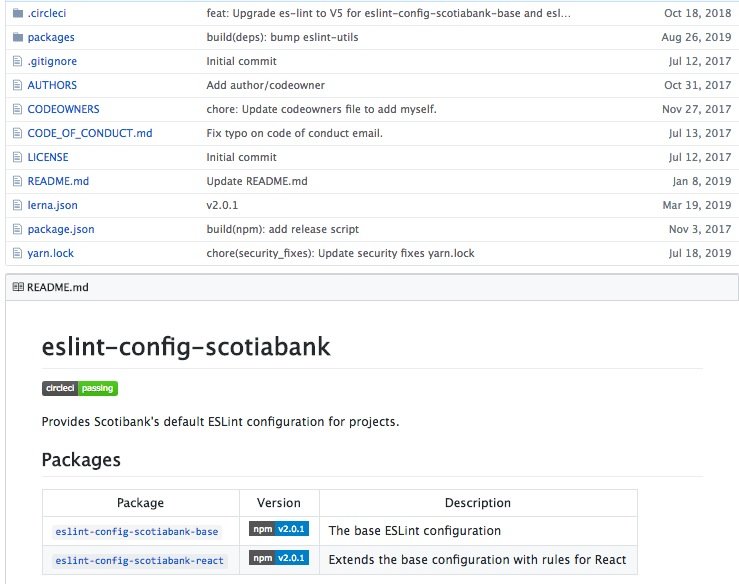
Especialistas en auditorías de sistemas del Instituto Internacional de Seguridad Cibernética (IICS) respaldan la versión de Coulls, afirmando que los equipos de TI del banco filtran información y fragmentos de código todo el tiempo, ya sea desde apps móviles para los clientes o del lado del servidor, incluyendo datos de sus clientes.
EXPERTOS MUESTRAN CÓMO SECUESTRAR SESIONES DE APPS DE MENSAJERÍA COMO WHATSAPP Y TELEGRAM
CONTENIDO ORIGINAL: https://noticiasseguridad.com/seguridad-informatica/expertos-muestran-como-secuestrar-sesiones-de-apps-de-mensajeria-como-whatsapp-y-telegram/
Actualmente existe una amplia oferta de servicios de mensajería instantánea y, acorde a especialistas en seguridad informática, muchos cuentan con una medida de seguridad conocida como cifrado de extremo a extremo, que impide que terceros puedan acceder al contenido de los mensajes entre dos usuarios.
No obstante, esto no significa que nuestra información está completamente segura, pues los hackers aún pueden encontrar la forma de vulnerar la seguridad de estas apps. Usando técnicas de ataque de canal lateral, un actor de amenazas podría comprometer servicios como WhatsApp y Telegram con fines maliciosos.
Los especialistas en seguridad informática consideran que el principal problema es que los usuarios de estas apps no cuentan con conocimientos de ciberseguridad, por lo que los hackers pueden acceder a algunos recursos, como tokens de inicio de sesión, que no están protegidos por el cifrado de extremo a extremo. Un ejemplo de esto es el ataque de Telegrab, un malware que permite a los hackers tomar control de una sesión de Telegram para equipos de escritorio copiando los tokens de acceso a la plataforma. Un reporte publicado por Talos da cuenta de algunas variantes de estos ataques.
Tomar control de una cuenta de Telegram para escritorio
El secuestro de sesión es una posibilidad muy alta al usar la versión web de Telegram. Usando el malware adecuado (como el mencionado Telegrab), un hacker puede extraer un token de inicio de sesión para ingresar a la cuenta de la víctima. Cuando el atacante inicia sesión utilizando el token robado, la nueva sesión inicia sin que el usuario pueda darse cuenta.
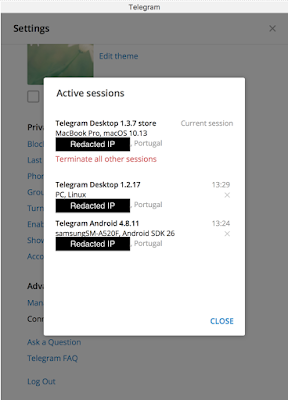
Al final, los mensajes que recibe la víctima se replican en la sesión bajo control del atacante.
Sesiones de sombra en app de Telegram
Aunque es mucho más complicado vulnerar la seguridad en la versión móvil de Telegram, esto no significa que sea imposible. Algunas apps maliciosas pueden crear una “sesión de sombra” (shadow sessions) sin interacción de la víctima, sólo requieren algunos permisos mínimos, como acceso a SMS o interrupción de procesos en segundo plano.

Al registrarse en Telegram, la aplicación solicita al usuario un número de teléfono, que será verificado vía un SMS con un código único. Si un usuario intenta registrar el mismo número de teléfono nuevamente, Telegram enviará un código a través del canal de Telegram y no un SMS.
Este cambio evita que apps maliciosas creen shadow sessions sin interacción del usuario, pues evita que estas puedan acceder al código de seguridad de Telegram. No obstante, si el tiempo para completar el registro se agota, Telegram asume que el usuario no tiene acceso a la app aún, por lo que envía un nuevo código vía SMS. Esto crea una condición de carrera que puede ser explotada por las apps maliciosas para crear una shadow session sin necesidad de interacción del usuario.
Hackear una sesión de WhatsApp Web
A diferencia de Telegram, WhatsApp sí notifica a los usuarios en caso de que exista una segunda sesión activa en la versión web de la app. Acorde a los expertos en seguridad informática, si un atacante iniciara una sesión de WhatsApp Web, el usuario objetivo recibirá una notificación informando sobre la nueva sesión activa.

En este escenario, el atacante contará con acceso a toda la información en la cuenta de WhatsApp atacada hasta que la víctima elija una opción para cerrar la segunda sesión activa desde su computadora. No obstante, una falla en este método de protección permite a los hackers esquivar la seguridad realizando los siguientes pasos:
- El hacker debe detener la aplicación en la computadora de la víctima
- El hacker inicia WhatsApp con la información robada
- Posteriormente, el hacker deshabilitará la interfaz de red en la máquina que ejecuta la sesión secuestrada
- El atacante vuelve a iniciar la sesión de WhatsApp Web en la máquina de la víctima
- Finalmente, el hacker habilitará la interfaz de red en la máquina que ejecuta la sesión secuestrada
Gracias a este método, los hackers pueden acceder al contenido de la cuenta de WhatsApp de la víctima, permaneciendo en línea a menos que la víctima finalice la sesión de forma manual en su dispositivo móvil.
Si bien estos servicios destacan por ser seguros, especialistas en seguridad informática del Instituto Internacional de Seguridad Cibernética (IICS) consideran que es necesario involucrar más a los usuarios en la implementación de medidas de seguridad adicionales para cualquier otra variante de ataque.
STEPS TO CLAIM THE YAHOO DATA BREACH COMPENSATION; EVERYONE CAN CLAIM MONEY
ORIGINAL CONTENT: https://www.securitynewspaper.com/2019/09/19/steps-to-claim-the-yahoo-data-breach-compensation-everyone-can-claim-money/
According to data protection specialists, Yahoo is about to close a $117.5 million USD settlement to end the class action against them due to a series of security breaches that affected the company’s users between 2012 and 2016. If you operated a Yahoo account during that period, you are likely to be eligible to receive $100 USD or two years of free credit monitoring services.
For years, hackers were able to access the Yahoo accounts of millions of users, although they could not extract data. The class action was filed and Yahoo has finally reached a satisfactory settlement for the parties involved.
During the six years the breach remained active, various hackers performed some intrusions into the company’s systems. For example, in 2012 two hackers accessed Yahoo’s internal systems, although they took no information. A year later, another hacker group infiltrated the company’s databases, accessing the records of all Yahoo accounts (affecting about 3 billion users), data protection experts mention.
Now, the company has announced the agreement which, as in similar incident, offers affected parties some options to compensate for the inconveniences. Yahoo is offering two years of free credit monitoring services to all affected users. In the event that this offer is not convincing, the company is offering a $100 USD compensation to affected users, as long as they sign up for one of the free credit monitoring services available online, such as the popular Credit Karma.
Everything sounds too good to be true, so we have to clarify some points. The settlement figure is $117.5M USD, so the more people choose to receive money, the lower the amount they will receive. According to data protection specialists, something similar happened in the data breach agreement at Equifax, when those affected ended up receiving much less money than expected due to the high demand. Therefore, the Federal Trade Commission (FTC) has recommended that affected users opt for free monitoring services.
How to claim the benefit?
Any US or Israel resident who managed a Yahoo account between 2012 and 2016 can apply for compensation. To submit the application, users must visit the website that the company has put online for this purpose and complete the appropriate form for their case. In most cases, users must complete the single account holder form.

In very specific cases, users could seek compensation of up to $25k USD for loss of time and money from intrusions, although they will need to back up their claims with documentation and other evidence. Companies that contracted the Yahoo Mail Premium service will also be able to receive additional compensation, noted data protection specialists from the International Institute of Cyber Security (IICS). Yahoo will receive requests until July 20, 2020.
MASSACHUSETTS TO PAY $400K USD TO HACKERS DUE TO RANSOMWARE ATTACK
ORIGINAL CONTENT: https://www.securitynewspaper.com/2019/09/19/massachusetts-to-pay-400k-usd-to-hackers-due-to-ransomware-attack/
New Bedford city, Massachusetts, has become the new victim of a severe ransomware attack. According to web application security specialists, the attackers have demanded a ransom of $5.3 million USD in exchange for restoring access to files infected by encryption malware.
The incident occurred about two months ago, although the infection was publicly disclosed until September 4, when Jon Mitchell, the mayor of New Bedford, announced the incident during a press conference.
According to the mayor’s statements, the malware reached the city’s IT networks sometime between July 4 and 5. Hackers compromised government networks and installed the ransomware variant known as Ryuk, widely used for extortion purposes, web application security experts commented.
The ransomware managed to spread across the government network of the city of New Bedford, encrypting data stored on more than 150 workstations, nearly 5% of the city’s total computers. For now, hundreds of public officials have trouble accessing some of the New Bedford government’s systems, although the attack failed to spread across the network.
The city’s web application security teams claim that, because the attack occurred at night, many of the systems were closed, so the impact of the incident was moderate. The infection was detected at the beginning of the next working day; after concluding that it was a ransomware attack, infected computers were disconnected from the rest of the network to mitigate the extent of the infection.
In addition, the mayor reported that the city’s IT team was contacted by the hackers responsible for the attack, demanding an amount close to $5.3 million USD, which was to be paid through a Bitcoin transfer.
The New Bedford government made a counteroffer of about $400k USD, which the hackers rejected. Unable to negotiate with the threat actors, IT teams decided to restore lost information using their security backups, which will take some time. While the mayor points out that the city could not cover such a high number, he also mentions that his IT teams decided to maintain communications with hackers in order to buy time to implement some measures and prevent possible attacks in the future. The city had to almost completely rebuild its server network, in addition to restoring some web applications and replacing the infected devices.
Multiple ransomware attacks in various US states have been recently reported. A few weeks ago, web application security experts from the International Institute of Cyber Security (IICS) reported some similar incidents in different Florida cities; in most cases, the victims had to pay ransoms of about $500k USD. Moreover, states like New York and Louisiana have also reported severe infections with encryption malware capable of crippled activities in government offices and utilities.


